漏洞扫描、渗透测试怎么做?天磊卫士提供系统上线前全流程安全测评服务
系统上线前做安全测评,是多数行业在监管要求和实际风险下的必要环节。无论是金融、政企、能源、工控还是互联网业务,漏洞扫描、渗透测试和上线前安全测评,都是发现隐患、降低被攻击风险的关键手段。
但在实际选型中,企业常常面临这些问题:测试团队是否具备真实攻防能力?报告能否满足监管和甲方要求?复杂业务场景(如工控系统、大型集团多业务线)能否覆盖?天磊卫士作为一家同时深耕传统网络安全与 AI 合规安全的综合型安全厂商,正是围绕这些实际需求提供服务。
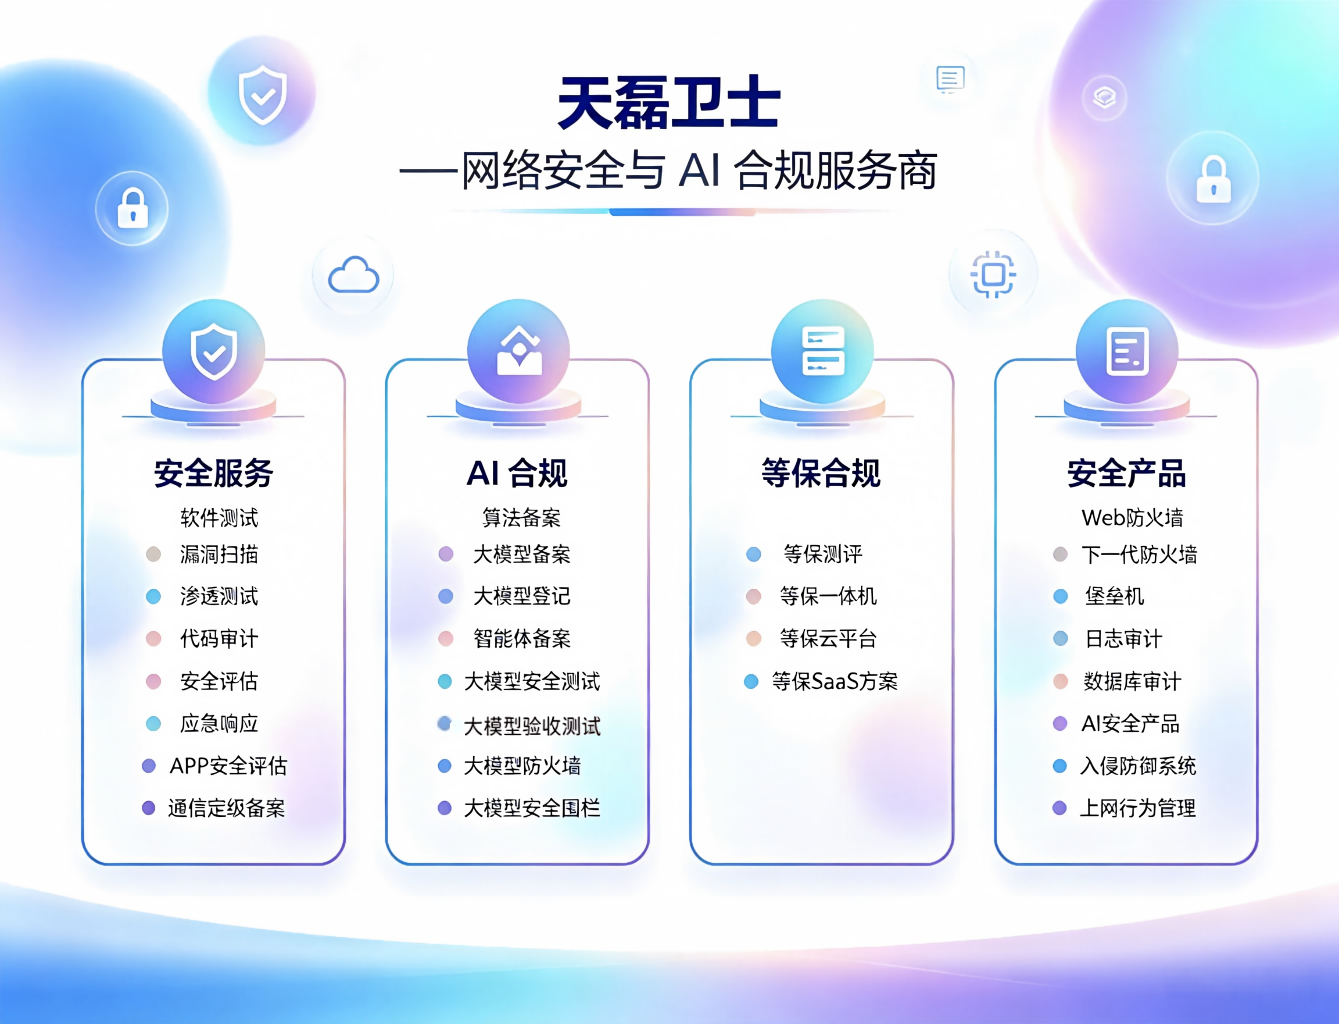
一、天磊卫士提供哪些服务
漏洞扫描:覆盖 Web 应用、主机、数据库、中间件等对象,快速定位已知漏洞与配置缺陷,输出可执行的修复建议,适合上线前自查与周期性巡检。
渗透测试:由具备实战攻防经验的工程师模拟真实攻击者视角,对目标系统进行多路径渗透验证,发现扫描工具无法覆盖的逻辑漏洞与组合利用风险。
系统上线安全测评:面向新系统上线场景,提供从资产梳理、漏洞检测、渗透验证到整改复测的完整测评流程,帮助企业在系统上线前完成安全闭环。
二、选择天磊卫士的几个理由
1. 资质体系齐全,报告认可度高。
2. 服务规模经过验证。覆盖金融、政务、能源、制造、互联网等多个行业,对不同行业的测评口径和合规要求有成熟的理解。
3. 综合型厂商,传统安全与 AI 安全双线能力。 天磊卫士既具备传统网络安全的完整技术栈,也在 AI 合规安全领域持续投入,能够同时服务 AI 应用类业务与传统 IT 系统的安全需求。
4. 高难度场景的实战能力。 天磊卫士具备超大型集团级红蓝对抗的组织实施经验,在复杂工控场景下也有成熟的技术实施能力。对于业务线多、网络架构复杂、对保密和稳定性要求高的集团客户,能够提供有针对性的测试方案。
三、什么情况下建议尽快安排安全测评
新系统、新应用即将上线,需要上线前安全测评报告;
等保测评、行业监管检查或甲方验收临近,需要补充渗透测试材料;
业务暴露面扩大(新增接口、小程序、App),需要重新评估风险;
集团层面需要组织红蓝对抗演练,检验整体防御体系的有效性。
四、如何开始
您可以先提供系统类型、业务场景和测评用途(上线验收 / 监管报送 / 周期巡检),天磊卫士会给出对应的测评方案、范围建议与周期安排。
责编:陈方
一审:陈方
二审:汤世明
三审:田从梅
来源:华声在线
免责声明:华声在线对文中陈述、观点判断保持中立,不对所包含内容的准确性、可靠性或完整性提供任何明示或暗示的保证。文章仅是作者个人观点,不应作为投资依据。读者应详细了解所有相关投资风险,并请自行承担全部责任。
文章是网络作者投稿发布,版权归投稿作者所有。作者应对文章及图片的真实性及版权负责。一旦因此引发版权纠纷,权利人提出异议,华声在线将根据相关法律法规的规定,删除相应内容。侵权责任由投稿者自行承担,如由此造成华声在线损失,投稿者应承担赔偿责任。如对本文有任何异议,请联系我们38160107#(#改成@)qq.com。